ต่อไปนี้คือสรุปกลลวงหลัก ๆ ที่กำลังระบาดในปี 2024–2025 (และแนวโน้มปี 2025–2026) อธิบายวิธีการทำงาน, สัญญาณเตือน, ตัวอย่างเหตุการณ์จริง และวิธีป้องกัน/แก้ไขสำหรับบุคคลทั่วไปและธุรกิจ
1) Deepfake (ภาพ/เสียงปลอม) — โทรศัพท์หรือวิดีโอปลอมเพื่อหลอกขอเงินหรือข้อมูล
วิธีการ: ใช้ AI สร้างเสียงหรือวิดีโอให้เหมือนคนจริง (ญาติ, เจ้านาย, ผู้บริหาร) แล้วโทรขอโอนเงิน/ขอ OTP/ข่มขู่/เรียกค่าไถ่หรือสั่งจ่ายเงินผ่านพนักงาน
ตัวอย่างจริง: มีรายงาน CEO ถูกเลียนเสียงแล้วสั่งโอนเงินมูลค่ามหาศาล โดยใช้ เครื่องมือ AI ใหม่ ๆ ทำให้การสร้างวิดีโอ ทำให้ทำเสียงง่ายขึ้นและยิ่งน่ากลัวขึ้นในปี 2025.

- สัญญาณเตือน: ขอโอนเงินแบบเร่งด่วนโดยไม่ให้ตรวจสอบ, เสียงฟังดูผิดจังหวะเล็กน้อย, ข้อความ/อีเมลมาพร้อมคำขอเร่งด่วน
- การป้องกัน: ยืนยันทางช่องทางที่ต่างกัน (โทรกลับเบอร์เดิม(ที่ใช้คุยประจำ)ที่เคยบันทึกไว้/วิดีโอคอลที่ตั้งใจ) ก่อนโอนเงิน
- นโยบาย “ไม่โอนโดยคำสั่งโทรศัพท์/วิดีโอเดียว” สำหรับธุรกิจ (ต้องมีการยืนยันลายลักษณ์อักษร + 2 คนอนุมัติ)
- ใช้ระบบยืนยันตัวตนหลายชั้น (hardware token) สำหรับรายการจ่ายใหญ่
- ถ้าโดน: เก็บหลักฐานเสียง-วิดีโอ, แจ้งธนาคาร/ผู้รับชำระเพื่อระงับธุรกรรม และแจ้งตำรวจ/ผู้ให้บริการไซเบอร์ทันที.

2) เสียงไคล์มโคลน (AI-cloned voice) / Vishing (โทรหลอก) — รูปแบบย่อยของ deepfake
- แนวโน้ม: การโทรด้วยเสียงที่เป็นแบบคลื่น/เสียงโคลนกำลังเพิ่มมากขึ้นในปี 2025 และทำให้เหยื่อตัดสินใจไวขึ้น (เช่น สวมบทเป็นบุตรหลานขอเงินฉุกเฉิน).
- การป้องกัน: หากมีคำขอเงินฉุกเฉิน ให้ตั้งรหัสลับครอบครัว (family codeword) เพื่อยืนยันตัวจริง
- โทรกลับเบอร์ที่รู้จัก/ที่เก็บไว้ ไม่ตอบโต้กับหมายเลขที่โทรเข้า/ข้อความเพียงอย่างเดียว

3) SIM-swap / OTP bots / ขโมย SMS (ย้ายซิม / ดักรหัส OTP)
วิธีการ: มิจฉาชีพโน้มน้าวโอเปอเรเตอร์ให้ย้ายเบอร์ของเหยื่อไปซิมของคนร้ายหรือใช้บอทดัก OTP จาก SMS — เมื่อได้เบอร์ เหล่าผู้ร้ายเข้าถึงบัญชีที่ผูกเบอร์ไว้ (ธนาคาร โซเชียลมีเดีย)
สัญญาณเตือน: ไม่มีสัญญาณเน็ตหรือ SMS ใช้งานไม่ได้อย่างกะทันหัน หรือได้รับ SMS แจ้งเปลี่ยนซิมโดยไม่รู้ตัว
การ ป้องกัน: อย่าใช้ SMS เป็น 2FA เดียว ให้ใช้แอป 2FA (Google Authenticator, Authy) หรือ hardware security key (FIDO2) ซึ่งก็หมายถึง อย่าใช้ระบบยืนยันตัวตนแบบสองขั้นตอน (Two-Factor Authentication หรือ 2FA) ที่ส่งรหัสผ่านครั้งเดียว (OTP) ผ่านทาง SMS เพียงอย่างเดียว
เพราะวิธีนี้ ไม่ปลอดภัยเพียงพอ อีกต่อไปในยุคปัจจุบัน
💡 อธิบายง่าย ๆ:
2FA (Two-Factor Authentication) คือ ระบบล็อกอินที่ต้องยืนยันตัวตน 2 ชั้น เช่น
1️⃣ รหัสผ่าน
2️⃣ รหัส OTP ที่ส่งมาทาง SMS หรือแอป
แต่ การรับรหัส OTP ทาง SMS เสี่ยงต่อการถูก ขโมยหรือดักจับ ได้ เช่น
- มิจฉาชีพ หลอกค่ายมือถือให้ย้ายเบอร์ (SIM-swap)
- หรือ มัลแวร์ในมือถือ แอบอ่านข้อความ SMS ของเรา
🔐 วิธีที่ปลอดภัยกว่า:
แอปสร้างรหัส 6 หลัก (Authenticator Apps)
แอปเหล่านี้จะ สร้างรหัสยืนยัน (OTP) ขึ้นมาบนเครื่องของเราเอง โดย ไม่ต้องใช้ SMS หรืออินเทอร์เน็ต
รหัสจะเปลี่ยนทุก ๆ 30 วินาที — มิจฉาชีพจึงแทบไม่มีโอกาสแอบดูหรือขโมยได้
🔸 ตัวอย่างแอปยอดนิยม:
- Google Authenticator
- ฟรีและใช้งานง่าย
- ใช้ได้กับบริการเกือบทุกแพลตฟอร์ม เช่น Gmail, Facebook, Instagram, Line, Microsoft ฯลฯ
- แค่สแกน QR Code ครั้งแรก ระบบจะผูกบัญชีไว้กับเครื่องเรา
- Microsoft Authenticator
- มีระบบ “กดยืนยัน (Approve)” แทนการพิมพ์รหัสได้
- เหมาะกับผู้ที่ใช้ Microsoft 365, Outlook หรือบัญชี Windows
- ใช้งานได้กับแอปอื่นนอกค่าย Microsoft ด้วย
- Authy
- คล้าย Google Authenticator แต่ เก็บข้อมูลสำรอง (Backup) ได้
- หากเปลี่ยนเครื่องใหม่ สามารถกู้รหัสทั้งหมดกลับมาได้อย่างปลอดภัย
- ใช้งานได้ทั้งบนมือถือและคอมพิวเตอร์
✅ ข้อดีของ Authenticator Apps
- ไม่ต้องรอ SMS หรืออินเทอร์เน็ต
- ปลอดภัยจากการ “ขโมยซิม” หรือ “ดัก OTP”
- ใช้งานได้แม้ไม่มีสัญญาณโทรศัพท์
- รหัสเปลี่ยนทุก 30 วินาที ทำให้แฮ็กเกอร์เก็บรหัสไว้ใช้ไม่ได้
🔑 อุปกรณ์ยืนยันตัวตนจริง (Security Key / YubiKey)
คือ กุญแจจริงขนาดเล็ก (คล้ายแฟลชไดรฟ์) ที่ใช้เสียบกับคอมพิวเตอร์ หรือแตะกับโทรศัพท์เพื่อยืนยันตัวตน
นิยมใช้ในองค์กรใหญ่หรือผู้ที่ต้องการความปลอดภัยระดับสูงสุด
🔸 ตัวอย่าง:
YubiKey (ยูบิคีย์) — ผลิตโดยบริษัท Yubico
- รองรับการยืนยันผ่าน USB, NFC, หรือ Bluetooth
- ใช้กับบัญชี Google, Facebook, Microsoft, Twitter, และระบบธนาคารได้
- ไม่ต้องพิมพ์รหัส OTP เลย แค่แตะกุญแจเพื่อยืนยัน
Titan Security Key (ของ Google)
- ใช้หลักการเดียวกับ YubiKey
- ปลอดภัยสูงมากเพราะเป็น “ฮาร์ดแวร์จริง”
- มักใช้กับบัญชี Google Workspace หรือ Gmail สำคัญ ๆ
✅ ข้อดีของ Security Key
- ป้องกันได้ 100% จาก phishing (เว็บไซต์ปลอมจะไม่สามารถหลอกได้)
- ไม่ต้องจำรหัส OTP หรือพิมพ์อะไรเลย
- ใช้งานได้รวดเร็ว แค่แตะอุปกรณ์
- เหมาะกับผู้บริหาร, นักข่าว, หรือนักลงทุนที่ต้องการความปลอดภัยสูงสุด
- ตั้ง PIN/รหัสล็อกกับโอเปอเรเตอร์มือถือและเปิดบริการแจ้งเตือนการเปลี่ยนซิม
- จำกัดข้อมูลส่วนตัวที่แชร์บนโซเชียล (เกิดจาก social engineering)
- อ้างอิง/แนวทาง: รายงานและคู่มือป้องกัน SIM-swap ปี 2025.
4) Smishing / Phishing (อีเมล/ข้อความหลอก): เทคนิคอัจฉริยะด้วย AI
- วิธีการ: ข้อความหรืออีเมลปลอมที่เหมือนข้อความจากธนาคาร/หน่วยงานราชการ/แพลตฟอร์มออนไลน์ ลิงก์พาไปหน้าเว็บปลอมที่ขโมยรหัสผ่านหรือกระตุ้นให้ติดตั้งมัลแวร์
- เทรนด์ใหม่: AI ถูกใช้เขียนข้อความที่เหมือนมนุษย์และปรับข้อความให้เหมาะกับเหยื่อ (spear-phishing อัตโนมัติ) — ทำให้ข้อความหลอกลวงเชื่อถือได้มากขึ้น.
- การป้องกัน: อยาคลิกลิงก์จาก SMS/อีเมลให้ยืนยันผ่านแอปทางการหรือพิมพ์ URL ด้วยตัวเอง
- ตรวจสอบโดเมน (เช็ค spelling ผิด, subdomain แปลก ๆ)
- เปิดใช้งานการกรอง phishing และอัปเดตซอฟต์แวร์เสมอ
5) QR code / PromptPay / e-payment receipt scams (ภาพสลิป/QR ปลอม)
วิธีการ: มิจฉาชีพแสดงสลิปการชำระปลอมบนหน้าจอหรือใช้แอปปลอมสแกน QR ของร้านค้าเพื่อทำสลิปเทียม — พ่อค้าเชื่อว่าจ่ายแล้วแต่จริง ๆ ยังไม่เข้า หรือโจรใช้เทคนิคสร้างสลิปปลอมให้เหมือนจริง หรือบางครั้งใช้ตั้งการโอนเงินให้เข้าในวันถัดไป หลังจากสแกนแล้วก็ทำการยกเลิกการโอน
กรณีไทย: มีรายงานหลายพื้นที่พบการใช้สลิปปลอมหรือแอปปลอมหลอกร้านค้าในไทย (ข่าว/รายงานตั้งแต่ปลาย 2024–2025).
- ป้องกัน (สำหรับพ่อค้า) : ตรวจสอบบัญชีธนาคาร/แอปที่ใช้จริงว่ามียอดเข้า (ไม่เชื่อสลิปบนมือถืออย่างเดียว)
- ติดตั้งแอปเมื่อมีเงินเข้าบัญชี ให้ส่งสัญญาณให้ทราบว่า "เงินเข้าแล้ว"
- ใช้ขอบเขตการยืนยัน (เช็คหน้าจอแอปธนาคารจริง, กดปุ่มตรวจสอบในแอป, หรือรอ confirm push notification)
- กำหนดขั้นตอนการรับเงินสำหรับยอดสูง (เช่น ต้องรอ 1–3 นาทีหรือเช็คผ่านระบบหลังบ้าน)

6) E-commerce / Marketplace Scams (ร้านค้าออนไลน์ปลอม, สินค้าไม่ส่ง)
วิธีการ: เว็บ/เพจที่ดูจริงแต่เป็นของปลอม โฆษณาราคาถูกมาก ล่อลวงให้โอนเงินก่อนโดยไม่มีระบบชำระกลาง หรือปล่อยให้รีวิวปลอมดูน่าเชื่อถือ หากเป็นร้านใหญ่ๆ ต้องสังเกตุว่าให้โอนเข้าบัญชีบริษัทหรือไม่ เพราะมิจฉาชีพมักให้โอนเข้าบัญชีบุคคล
สัญญาณเตือน: ราคาถูกมากกว่าปกติ, ช่องทางการชำระเป็นการโอนตรงหรือบัตรที่ไม่ปลอดภัย, ไม่มีข้อมูลบริษัทชัดเจน
ป้องกัน: ใช้ช่องทางชำระเงินที่มีการคุ้มครองผู้ซื้อ (escrow/บัตรเครดิต), อ่านรีวิวจากหลายแหล่ง, เช็คนโยบายคืนสินค้า

7) งานหลอก-สมัครงาน-หลอกโอนเงิน (Job scams)
วิธีการ: เสนอเงินเดือนสูง, ขอให้จ่ายค่าสมัคร/ค่าสัมมนา/ค่าธรรมเนียมแรกเข้า, หรือขอข้อมูลส่วนตัวสำคัญ (บัตรประชาชน บัญชีธนาคาร)
ป้องกัน: บริษัทจริงจะไม่เรียกเก็บค่าสมัครก่อนเริ่มงาน — ตรวจสอบหน้าเว็บไซต์องค์กรและรีวิวจากอดีตพนักงาน
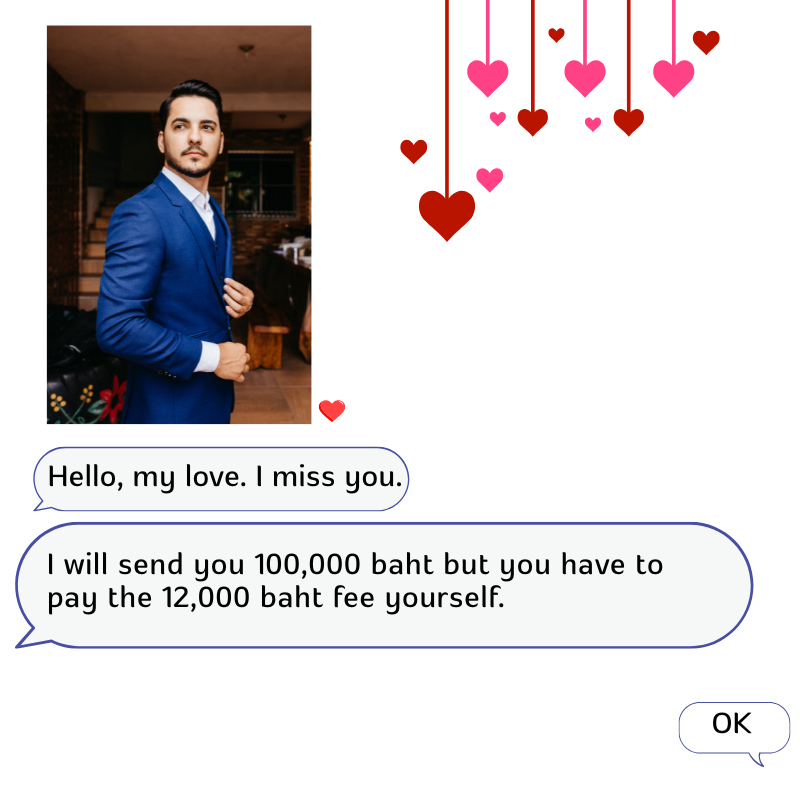
8) Romance / Social media scams (หลอกรักเพื่อขอเงิน)
วิธีการ: สร้างความสัมพันธ์บนแอปหาคู่/โซเชียล ทำทีมีปัญหา/ขอให้โอนเงิน ส่งเอกสารปลอมเพื่อเชื่อมความน่าเชื่อถือ
การป้องกัน: ระวังคนที่ขอเงินทันที, ไม่ส่งข้อมูลส่วนตัว, ตรวจสอบ reverse image search ของรูปโปรไฟล์
เทคนิคการสังเกต “สัญญาณแดง” ทั่วไป (Checklist ฉบับสั้น)
- เรียกร้องให้ทำทันที/ใช้ความรีบร้อน (urgent)
- ขอข้อมูลส่วนตัว (รหัส OTP, รหัสผ่าน, บัตรประชาชน) ทางโทรศัพท์/แชท
- ลิงก์ที่ส่งไปมี URL แปลก/ย่อ URL (bit.ly) หรือโดเมนผิดสะกด
- รูปสลิป/รูปเอกสารที่ให้ดูบนมือถือเท่านั้น และไม่ยืนยันยอดในระบบธนาคารจริง
- ข้อความ/อีเมลมีคำศัพท์ผิดหรือฟอร์แมตไม่เป็นทางการ (แต่ AI ทำให้ยากขึ้น — ให้ตรวจสอบหลายช่องทาง)
วิธีป้องกันเชิงเทคนิค (บุคคลทั่วไป)
- ใช้แอป 2FA แทน SMS; พิจารณา hardware security key (YubiKey/FIDO2).
- อัปเดตระบบปฏิบัติการและแอป และเปิดฟีเจอร์ป้องกัน phishing ในอีเมล/มือถือ.
- อย่าเก็บข้อมูลสำคัญหรือรูปบัตรประชาชนในแอป/ช่องทางที่ไม่ปลอดภัย.
- ตั้งรหัส/กุญแจเพิ่มเติมกับโอเปอเรเตอร์มือถือ.
- ฝึกตรวจสอบ URL, ตรวจสอบใบรับรอง SSL (https padlock) และอย่าพึ่งลิงก์ในอีเมล/SMS.
สำหรับธุรกิจ (แนะนำมาตรการปฏิบัติ)
- นโยบายยืนยันตัวตนข้ามช่องทาง (call-back verification) สำหรับคำสั่งจ่ายเงิน
- แยกหน้าที่ (separation of duties) — ต้องมี 2 คนขึ้นไปอนุมัติรายการสำคัญ
- ฝึกอบรมพนักงานเรื่อง spear-phishing และทดสอบด้วย phishing simulation
- ตั้งขีดจำกัดการโอนสูงสุด และตรวจสอบแบบแมนนวลสำหรับรายการที่ผิดปกติ
- ลงทะเบียนโดเมนย่อยและเปิดใช้งาน SPF/DKIM/DMARC ป้องกันการปลอมอีเมล
ถ้าโดนหลอก — ขั้นตอนด่วน (Step-by-step)
- ระงับ/ล็อกบัญชีที่เกี่ยวข้อง (ธนาคาร อีเมล โซเชียล) ทันที
- แจ้งธนาคารเพื่อพยายามระงับ/ย้อนกลับธุรกรรม (ถ้าเป็นไปได้)
- แจ้งความต่อสถานีตำรวจ/ศูนย์ปราบปรามไซเบอร์ และเก็บหลักฐาน (ภาพหน้าจอ แชท สลิป)
- แจ้งโอเปอเรเตอร์มือถือ (กรณี SIM-swap) และขอคืนเบอร์/ล็อกการเปลี่ยนซิม
- เปลี่ยนรหัสผ่าน/รีเซ็ตรหัสผ่านทุกบริการที่ใช้ร่วมกัน และเปิด 2FA แบบไม่ใช่ SMS



 ติดต่อฝ่ายบริการลูกค้า
 ค้นหาโปรแกรมทัวร์
 หน้าหลัก
 ขอใบเสนอราคา
 ภาคกลาง
 ภาคตะวันตก
 ภาคตะวันออก
 ภาคอีสาน
 ภาคเหนือ
 ภาคใต้
 กระบี่
 กาญจนบุรี
 ตรัง
 ตาก
 ถ้ำนาคา-นาคี
 นครศรีธรรมราช
 น่าน
 พังงา
 พัทยา
 ภูเก็ต
 ระนอง
 สุราษฎร์ธานี
 หนองคาย
 หลีเป๊ะ
 หัวหิน
 อุทัยธานี
 เกาะช้าง
 เกาะล้าน
 เกาะสมุย
 เกาะเสม็ด
 เชียงราย
 เชียงใหม่
 เบตง
 เพชรบุรี-ชะอำ
 เพชรบูรณ์
 เลย
 แม่ฮ่องสอน
 ลาว-Laos
 เวียดนาม-Vietnam
 มาเลเซีย-Malaysia
 บรูไน-Brunei
 อินโดนีเซีย-Indonesia
 พม่า-Myanmar
 ฟิลิปปินส์-Philippines
 สิงคโปร์-Singapore
 คาซัคสถาน-Kazakhstan
 จอร์เจีย-Georgia
 จีน-China
 ญี่ปุ่น-Japan
 ทาจิกิสถาน-Tajikistan
 ปากีสถาน-Pakistan
 ภูฏาน-Bhutan
 มองโกเลีย-Mongolia
 มัลดีฟส์-Maldives
 มาเก๊า-Macau
 ศรีลังกา-Sri Lanka
 อัฟกานิสถาน-Afghanistan
 อาร์เมเนีย-Armenia
 อินเดีย-India
 อุซเบกิสถาน-Uzbekistan
 ฮ่องกง-Hongkong
 เกาหลี-Korea
 เติร์กเมนิสถาน-Turkmenistan
 เนปาล-Nepal
 ไต้หวัน-Taiwan
 จอร์แดน-Jordan
 ซาอุดิอาระเบีย-Saudi Arabia
 ดูไบ-Dubai-UAE
 ตุรกี-Turkey
 บาห์เรน-Bahrain
 อาเซอร์ไบจาน-Azerbaijan
 อิหร่าน-Iran
 กรีซ-Greece
 กรีนแลนด์-Greenland
 นอร์เวย์-Norway
 บัลแกเรีย-Bulgaria
 ฝรั่งเศส-FRANCE
 ฟินแลนด์-Finland
 มอลตา-Malta
 ยูเครน-Ukraine
 รัสเซีย-Russia
 ลัตเวีย-Latvia
 สก๊อตแลนด์-Scotland
 สวิตเซอร์แลนด์-Switzerland
 สวีเดน-Sweden
 สเปน-Spain
 สโลวาเกีย-Slovakia
 สโลวีเนีย-Slovenia
 ออสเตรีย-Austria
 อังกฤษ-England
 อิตาลี-Italy
 ฮังการี-Hungary
 เช็ก-Czech
 เดนมาร์ก-Denmark
 เนเธอร์แลนด์-Netherlands
 เบลเยี่ยม-Belgium
 เยอรมัน-Germany
 แอลเบเนีย-Albania
 โครเอเชีย-Croatia
 โปรตุเกส-Portugal
 โปแลนด์-Poland
 โรมาเนีย-Romania
 ไอซ์แลนด์-Iceland
 ตูนิเซีย-Tunisia
 มาดากัสการ์-Madagascar
 อียิปต์-Egypt
 แอฟริกาใต้-South Africa
 แอลจีเรีย-Algeria
 โมร็อกโก-Morocco
 ทัวร์เรือสำราญ
 ออสเตรเลีย-Australia
 บินตรงเชียงใหม่
 นิวซีแลนด์-New zealand
 อเมริกาเหนือ-North America
 อเมริกาใต้-South America
 ทัวร์เวียดนาม
 ดานัง-Danang
 ดาลัด-Dalat
 ฮานอย-Hanoi
 ฮอยอัน-Hoian
 โฮจิมินห์-Hochimin
 มุยเน่-Muine
 ญาจาง-Nhatrang
 เกาะฟูก๊วก-Phu-Quoc
 ทัวร์ญี่ปุ่น
 นาโงยะ-Nagoya
 ฟุกุโอกะ-Fukuoka
 ฮอกไกโด-Hokkaido
 ฮาคุบะ-Hakuba-คามิโคจิ-Kamikochi-Nagano
 เกียวโต-Kyoto
 เซ็นได-Sendai
 โตเกียว-Tokyo
 โอกินาว่า-Okinawa
 ทัวร์จีน
 กวางโจว-กวางเจา-Guangzhou
 กุ้ยหยาง-กุ้ยโจว-guizhou
 ฉงชิ่ง อู่หลง-Chongqing
 ฉางซา-จางเจียเจี้ย-Changsha
 ซัวเถา-Shantou
 ซินเจียง-XINJIANG
 ซีอาน-XiAn
 ต้าหลี่-Dali
 ทิเบต-Tibet
 ปักกิ่ง-Beijing
 ภูเขาสี่ดรุณี-Siguniang
 สิบสองปันนา-Xishuangbanna
 หุบเขาเทวดาวั่งเซียนกู่-Wang-Xian-Gu
 ฮาร์บิน-Harbin
 เฉิงตู จิ่วจ้ายโกว-Chengdu
 เซี่ยงไฮ้-Shanghai
 เส้นทางสายไหม-Silk Road
 เอินซือ-enshi
 ไหหลำ-ซานย่า-ไห่หนาน-Sanya
 ทัวร์เกาหลี
 ชองจู-Jeonju
 ปูซาน-Busan
 เจจู-Jeju
 โพฮัง-Pohang
 ทัวร์อินเดีย
 ชัยปุระ-Jaipur
 ทัชมาฮาล-Taj Mahal
 สังเวชนียสถาน-Buddhist Sector
 เลห์ ลาดักห์ - Leh Ladakh
 ทัวร์ชมซากุระ
 ทัวร์ชมสวนดอกไม้
 ทัวร์ดำน้ำ
 ทัวร์ดูคอนเสิร์ต
 ทัวร์ดูงาน นิทรรศกาล
 ทัวร์ดูบอล
 ทัวร์ดูแข่งขันกีฬา
 ทัวร์น้ำตก
 ทัวร์ปีใหม่
 ทัวร์ราคาพิเศษ
 ทัวร์ล่องเรือยอร์ช
 ทัวร์ล่องเรือเจ้าพระยา
 ทัวร์สงกรานต์
 ทัวร์สวนผลไม้
 ทัวร์สวนสนุก
 ทัวร์สายมู
 ทัวร์หิมาลัย
 ทัวร์เกาะพม่า
 ทัวร์เรือล่องแม่น้ำ
 ทัวร์เล่นสกี
 ทัวร์แสงเหนือ


